 汤不热吧
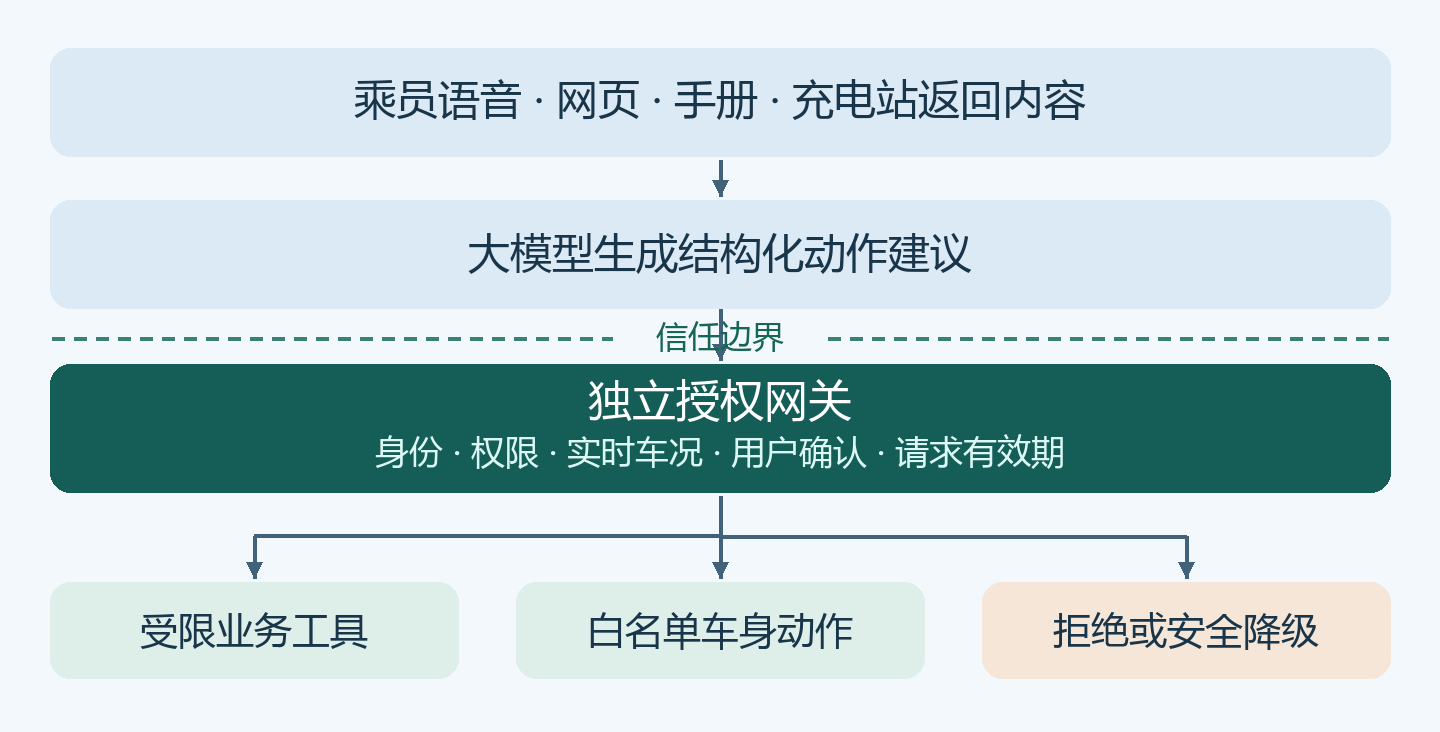
从座舱问答到车控智能体:汽车大模型的安全风险与中欧美合规路线
从智能座舱、工具调用和车控权限出发,比较中国、欧盟和美国汽车AI安全法规,并给出车企量产合规路线。
从智能座舱、工具调用和车控权限出发,比较中国、欧盟和美国汽车AI安全法规,并给出车企量产合规路线。
学习 AI 安全,最容易走偏的地方,是把“让模型说出一句不该说的话”等同于发现真实漏洞。真正值得练习的是:不可信输入如何进入上下文、模型如何调用工具、后端如何校验身份,以及防护措施是否影响正常业务。 本文收集适合入门和进阶的 AI 安全练习...
零成本进阶AI安全专家:DeepLearning.AI大模型红队实战教程分享 大家好,我是正在自学AI的技术博主。随着大语言模型(LLM)的普及,如何确保AI系统的安全性和可靠性成了开发者们最关注的话题。今天,我要向大家强烈推荐一个重量级的...
如何通过统一安全网关解决开源与闭源LLM部署中的工程化安全差异 在企业级 AI 基础设施建设中,模型部署面临着\”开源(Self-hosted)\”与\”闭源(SaaS API)\”并存的异构...
随着全球AI安全立法(如欧盟《AI法案》)的落地,软件开发流程正从“快鱼吃慢鱼”转向“安全即设计”(Safety by Design)。在AI基础设施层面,这意味着工程师的职责从单纯的性能优化,扩展到了模型脆弱性评估和实时合规监控。本文将重...
如何设计并实现一个针对LLM应用的自动化安全测试套件 随着大语言模型(LLM)在企业级应用中的普及,AI基础设施的安全性已成为核心考量因素。不同于传统的代码漏洞,LLM应用面临着提示词注入(Prompt Injection)、敏感信息泄露、...
如何利用QLoRA在消费级GPU上实现大模型的高效微调 在生成式AI蓬勃发展的今天,大语言模型(LLM)的参数量已从百亿迈向千亿规模。对于个人开发者和中小型初创公司而言,动辄数百GB的显存需求成为了微调大模型的巨大障碍。QLoRA(Quan...
如何通过加密签名与身份验证协议构建安全的多 Agent 协作系统 在现代 AI 基础设施中,多 Agent 系统(MAS)正成为解决复杂任务的主流架构。然而,当多个 Agent 在分布式环境中交互时,如何确保消息的来源真实且内容未被篡改?本...
如何通过内存解密与安全运行时对边缘侧AI模型进行加固? 在边缘计算场景中,模型往往直接部署在不受控的终端设备(如智能摄像头、工业网关)上。由于物理接触的可能性,模型文件面临被直接拷贝、逆向分析的巨大风险。本文将介绍一种基于内存动态解密的AI...
如何利用 GitOps 实现 LLM 安全提示词的自动化管理与快速部署 在生成式 AI 应用的开发过程中,LLM 的安全性(Safety Alignment)是一个持续攻防的过程。为了应对不断涌现的提示词注入(Prompt Injectio...